

Seguridad y confianza
Sus clientes confían en usted. Esto es por lo que puede confiar en nosotros.
Lo que hacemos para que los datos de soporte estén seguros, dónde viven y cómo informar de una vulnerabilidad. Todo lo que aún no está en marcha aparece marcado como previsto.

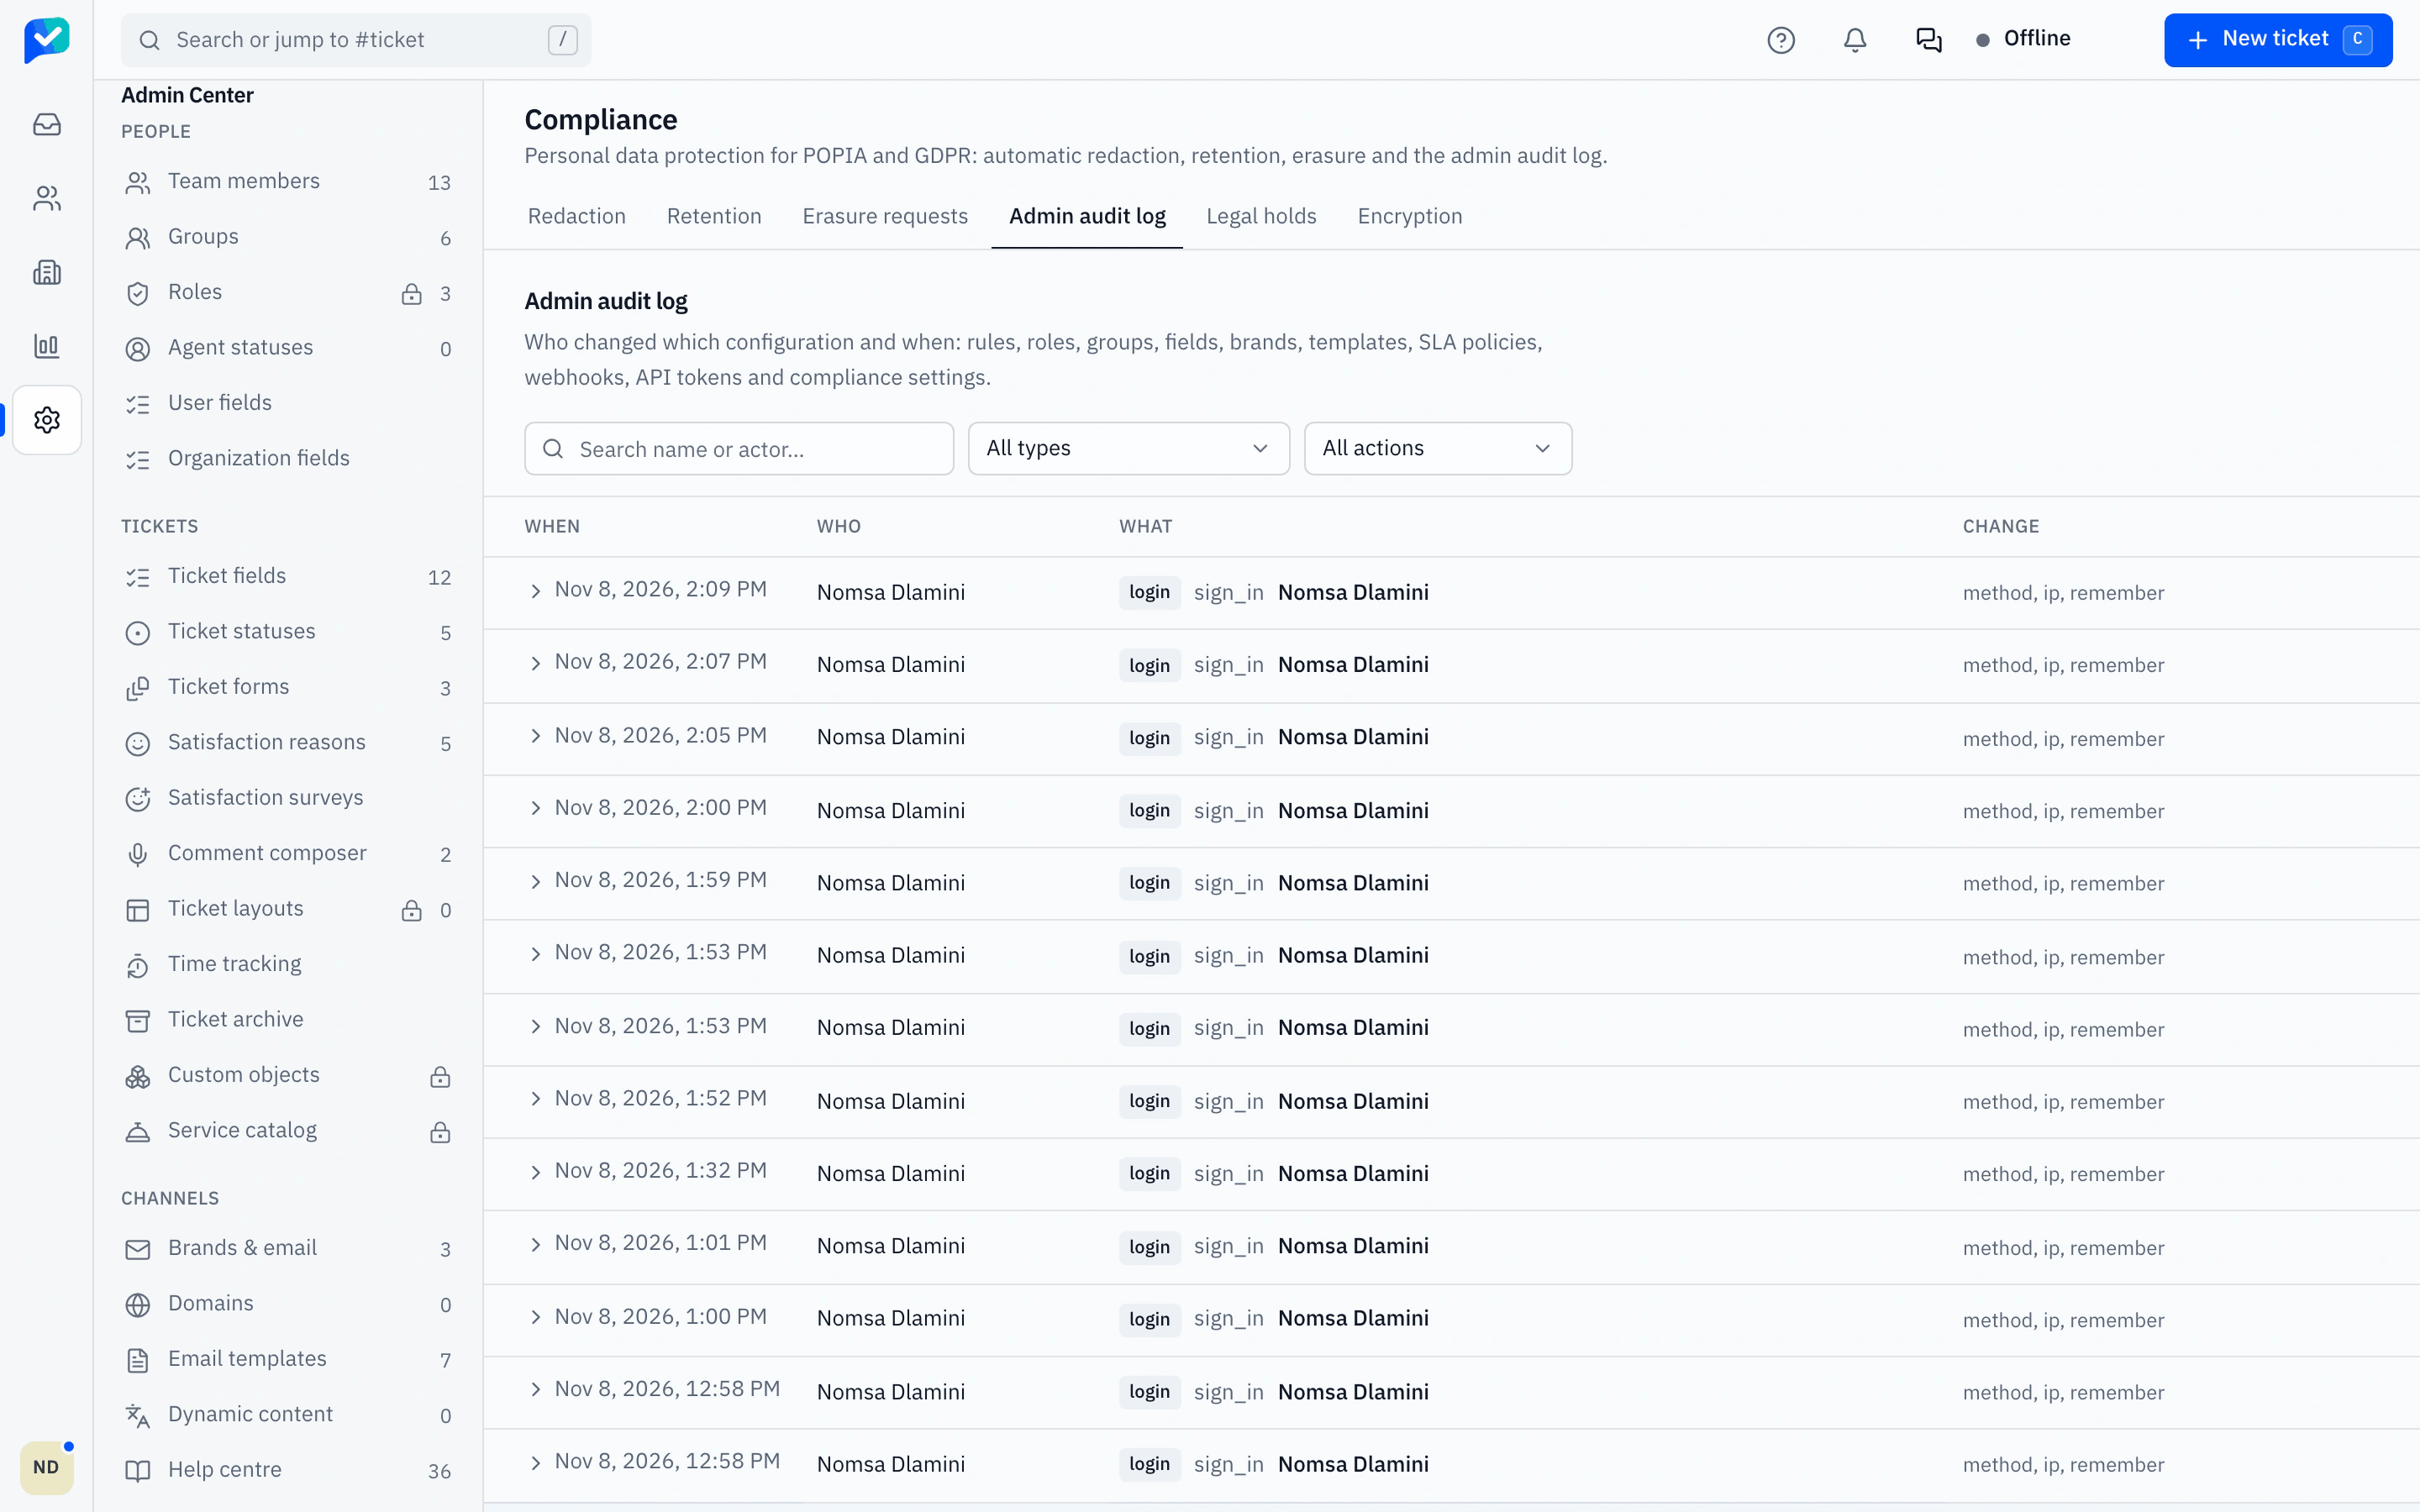
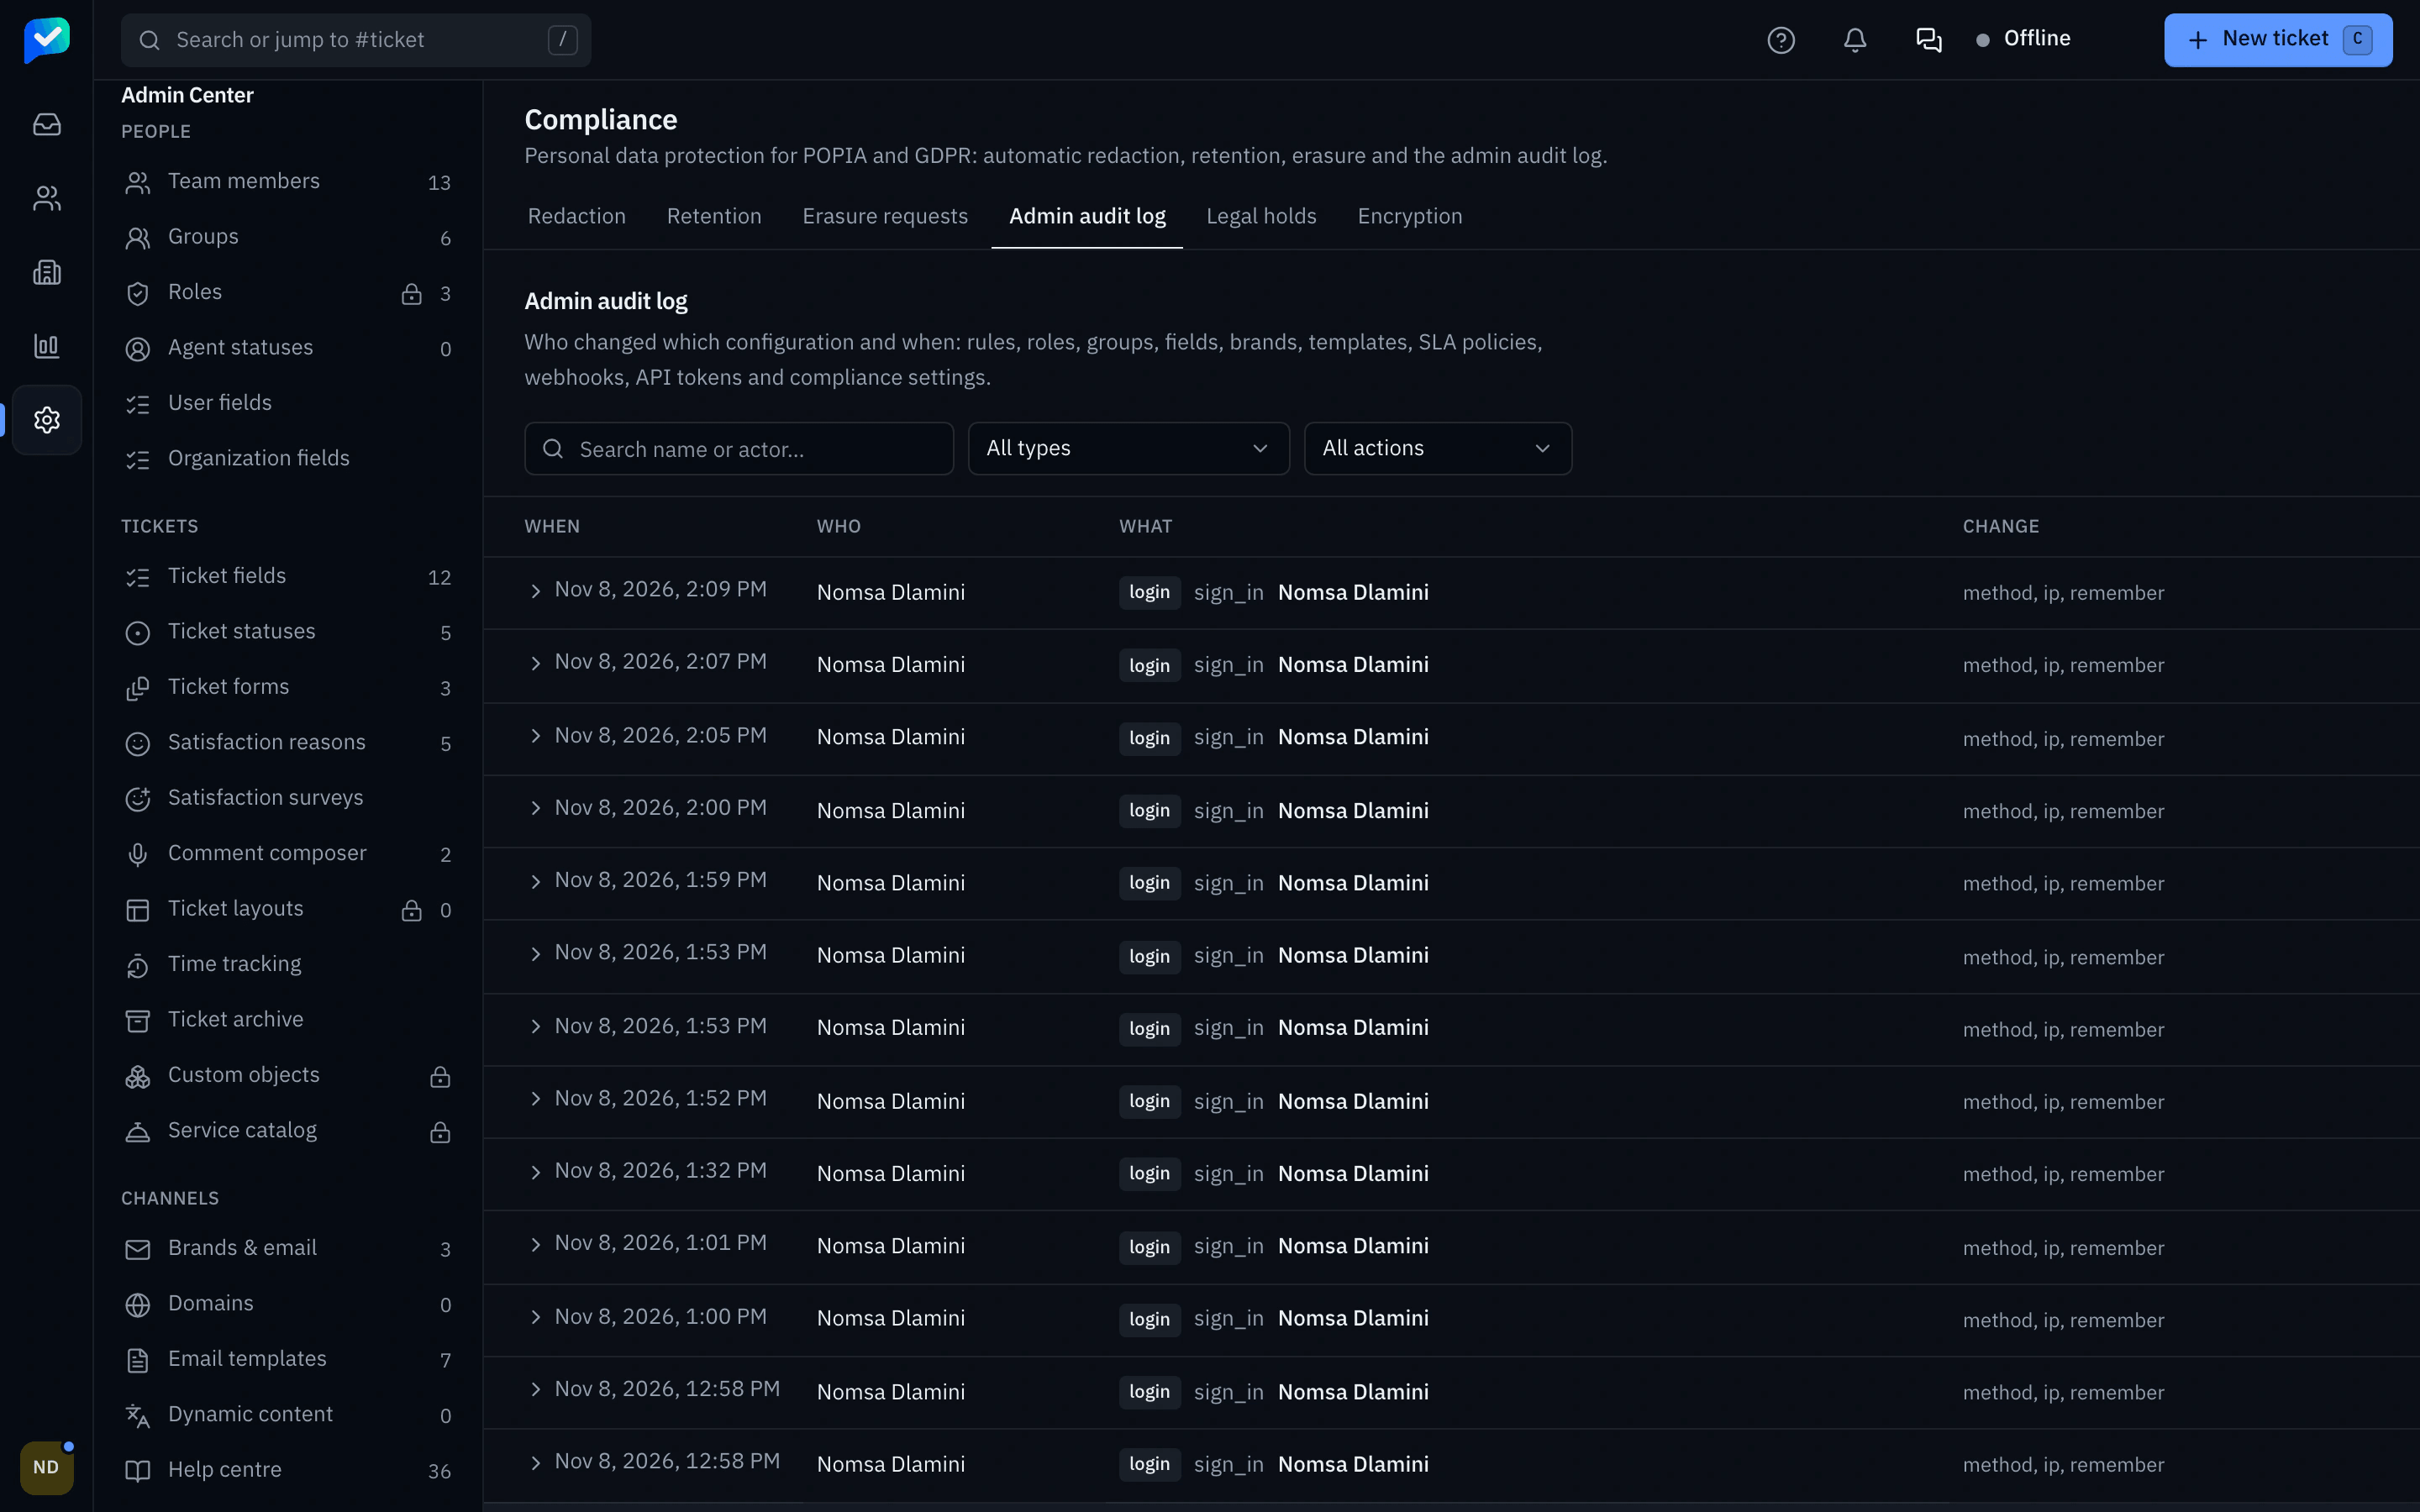
Animated demo of HelpFalcon security settings: the admin enforces single sign-on through Okta and requires two-factor sign-in for staff; each change, a passkey sign-in and a sign-in blocked by the IP allowlist appear in the live audit log.
Esta página se ha traducido automáticamente y todavía no la ha revisado un hablante nativo. En caso de duda, prevalece la versión en inglés. Leer en inglés
Cómo los protegemos
Seis cosas que recibe cada espacio de trabajo
En todos los planes, también en el gratuito.
Los datos se quedan en la UE
Cada espacio de trabajo se aloja en la UE, en todos los planes. Las copias de seguridad se quedan en la misma región.
Aislamiento del espacio de trabajo
Cada registro, índice de búsqueda, archivo, clave de caché y canal en tiempo real pertenece a su espacio de trabajo, y la base de datos lo impone con seguridad a nivel de fila. El acceso entre espacios de trabajo es lo primero que buscan nuestras pruebas y revisiones.
Cifrado
TLS en cada conexión. Los secretos de integraciones se cifran con una clave que pertenece solo a su espacio de trabajo, así que al borrar esa clave quedan ilegibles en todas partes, también en las copias de seguridad.
Pista de auditoría solo añadible
El historial del ticket no se puede editar ni borrar, y la base de datos lo impone. Los cambios de administración y los accesos a tickets quedan registrados.
Endurecido de serie
Texto enriquecido y temas del centro de ayuda saneados, protección contra la falsificación de solicitudes del lado del servidor en cada llamada saliente, y análisis estático, de dependencias y de secretos en cada cambio.
IA con privacidad
Los datos personales se ocultan antes de que el texto llegue a un proveedor de IA, sus datos nunca se usan para entrenar modelos y los administradores pueden desactivar la IA por completo.
Controles para su equipo
Acceso, permisos y auditoría, definidos por sus administradores
- Doble factor con app de autenticación, passkeys y llaves de seguridad
- Inicio de sesión único de agentes con SAML u OpenID Connect y provisión con SCIM
- Reglas de contraseña, doble factor obligatorio y duración de la sesión por espacio de trabajo
- Listas de IP permitidas, exportación del registro de auditoría y envío a su SIEM (Enterprise)
- Una clave de cifrado gestionada por el cliente (Enterprise)
Cumplimiento
Dónde estamos, sin redondear hacia arriba
| Tema | Estado | Detalles |
|---|---|---|
| RGPD | Hecho para ello | Contrato de encargo del tratamiento, alojamiento en la UE, solicitudes de borrado con aprobación de cuatro ojos, políticas de conservación y reglas de ocultación. |
| Contrato de encargo del tratamiento | Borrador, final antes del lanzamiento | Nuestro contrato estándar, con las cláusulas contractuales tipo de la UE cuando hacen falta. |
| Test de intrusión externo | Previsto antes del lanzamiento | Una prueba independiente de la app, la API, el centro de ayuda y el messenger. El resumen estará disponible a petición. |
| SOC 2 Tipo I y II | Previsto | El programa de cumplimiento empieza antes del lanzamiento; publicaremos el calendario en el centro de confianza. |
Documentos legales: contrato de encargo, subencargados, política de privacidad. Estado completo: centro de confianza.
Divulgación responsable
¿Ha encontrado un problema? Cuéntenoslo en privado.
Escriba a [email protected] con la URL o el endpoint, los pasos para reproducirlo y el impacto que ve. Nuestro security.txt indica el mismo contacto.
1
Día laborable para confirmar
72 h
Para arreglar un problema crítico
90
Días hasta la divulgación pública, como máximo
- Confirmamos en un día laborable y enviamos una primera valoración en tres.
- Plazos de corrección por gravedad: crítico contenido en 24 horas y arreglado en 72 horas, alto en 14 días, medio en 30 días, bajo en 90 días. Le mantenemos informado y le damos crédito si lo desea.
- La investigación de buena fe dentro de estas reglas es bienvenida y no emprenderemos acciones legales contra ella.
En el alcance
La app web y la API, los centros de ayuda y portales alojados (también en dominios propios), el widget del messenger y su API, y esta web. Lo que más nos importa es el acceso entre espacios de trabajo, el robo de cuentas, SSRF, XSS almacenado y la elusión de la autenticación.
Reglas
- Pruebe solo contra espacios de trabajo que sean suyos. Pare en el primer indicio de datos de otro cliente y avísenos.
- Sin denegación de servicio, spam, ingeniería social ni ataques físicos. Mantenga baja la tasa de solicitudes.
- Publique después de la corrección o a los 90 días, lo que ocurra primero.
Fuera del alcance
El contenido que publican nuestros clientes, las buenas prácticas de cabeceras o cookies sin un impacto demostrado, el clickjacking sin una acción sensible, el self-XSS, la salida de un escáner sin prueba de concepto y los servicios de terceros.
Gracias
Quienes informen de problemas válidos aparecerán aquí, con su permiso.